

要約: どちらのエラーもコンテナが起動する前に発生するため、確認できるアプリケーションログは存在せず、KubernetesのイベントとPodの詳細情報だけが手がかりになります。CreateContainerConfigError は、Kubernetesがコンテナの設定を組み立てられなかったことを意味します(多くの場合、ConfigMapやSecretの欠落が原因です)。CreateContainerError は、設定自体には問題がなかったものの、コンテナランタイム(containerd、Docker)がコンテナの作成そのものに失敗したことを意味します(不正なイメージ、リソース制約、誤ったボリュームマウント、ランタイム自体の問題など)。修正するには、欠落しているConfigMap/Secretを作成し、イメージとエントリーポイントを確認したうえで、要求リソースと利用可能なリソースを比較します。
CreateContainerConfigError と CreateContainerError のエラーメッセージは、効果的な監視とトラブルシューティングにおいて重要な役割を果たします。これらのエラーはコンテナ設定の問題を突き止める貴重な手がかりとなり、コンテナデプロイを円滑に進めるうえで役立ちます。ここでは、CreateContainerConfigError と CreateContainerError がそれぞれ何を意味するのか、なぜKubernetesで発生するのか、そしてどう解決すればよいのかを見ていきます。両者の最大の違いは、Podのデプロイライフサイクルのどの段階で発生するかにあります。
CreateContainerConfigErrorは、変数や設定ファイルの欠落など、コンテナ起動前にKubernetesが必要な設定データを組み立てられないことを意味します。一方、CreateContainerErrorは、設定は準備できたものの、containerdやDockerといった基盤のコンテナランタイムエンジンが、ホストノード上でコンテナを実際に作成できなかったことを意味します。どちらのエラーもコンテナ起動前に発生するため、いずれの場合もコンテナ内にアプリケーションログは生成されません。
主なKubernetesエラーと、そのトラブルシューティングのヒントは以下の記事でも紹介しています。
- Kubernetes CrashLoopBackoff: An Ultimate Guide
- The Ultimate Guide: Kubernetes CreateContainerConfigError and CreateContainerError
- How to fix OOMKilled in Kubernetes
この記事の内容:
CreateContainerConfigErrorとは?
CreateContainerConfigError は、Podのコンテナ設定に誤りや不足があるためにコンテナ作成時に発生するエラーです。その結果、Kubernetesはコンテナに必要な設定を生成できなくなります。
CreateContainerConfigErrorのフローチャート:KubernetesがPodのコンテナ設定をチェックし、正しければコンテナ設定を生成してコンテナが正常に作成されます。正しくなければ、KubernetesはCreateContainerConfigErrorを発生させます。
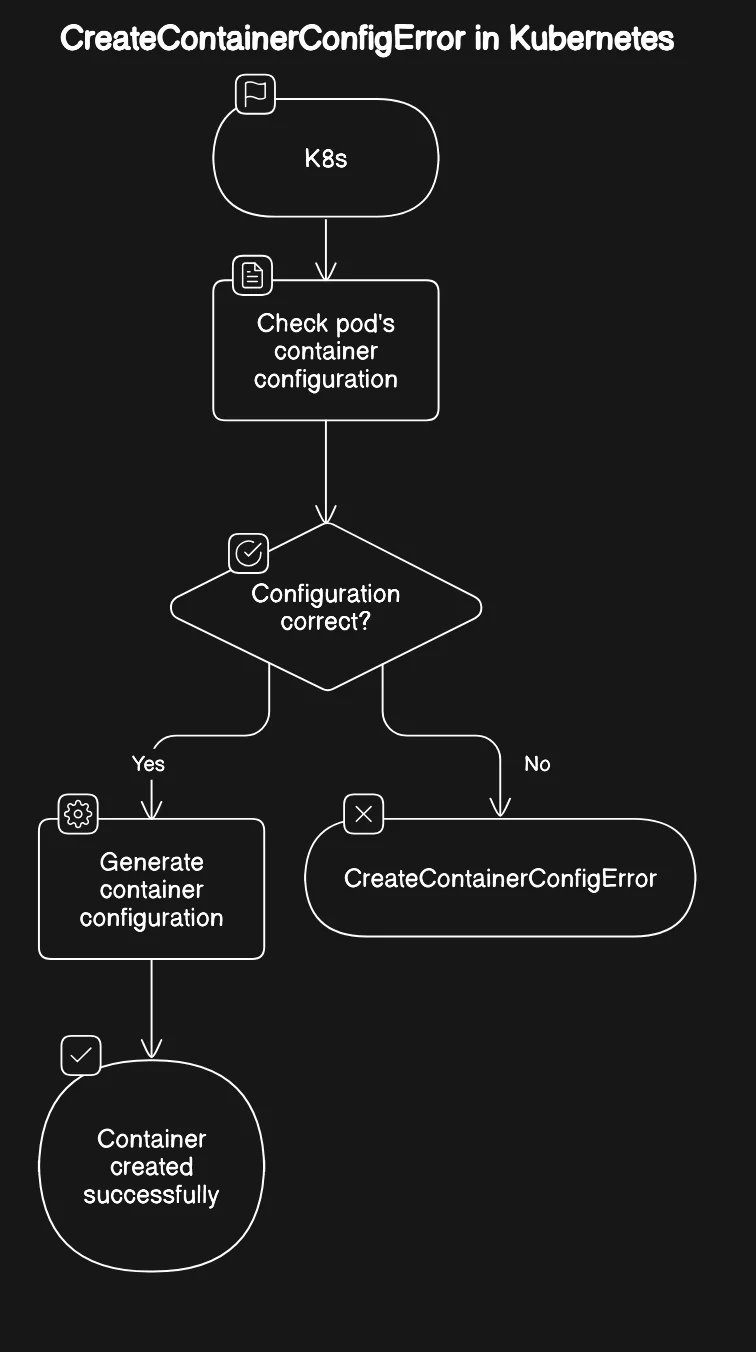
新しいコンテナを起動する際、Kubernetesは generateContainerConfig メソッドを使って、コンテナの設定データやPodのメタデータを読み取ります。ここには、起動コマンド、ConfigMapやSecretへの参照、ストレージリソースの定義が含まれます。通常であれば、Kubernetesは設定で定義されたこれらのリソースを見つけ出し、コンテナに接続します。これらのリソースが見つからない場合、Kubernetesは CreateContainerConfigError イベントを発生させます。
KubernetesにおけるCreateContainerConfigErrorの主な原因
CreateContainerConfigError は、コンテナの設定に不可欠なリソース、通常はConfigMapやSecretをKubernetesが見つけられない場合によく発生します。
ConfigMapの欠落
ConfigMapは、Pod内で実行されるコンテナからアクセスできる設定データを格納するためのAPIオブジェクトです。設定内容をコンテナイメージから切り離せるため、柔軟性が高まり、設定の管理も容易になります。
ConfigMapを定義し、Podの設定で参照する方法を見てみましょう。
apiVersion: v1kind: ConfigMapmetadata: name: my-configmapdata: config.json: | { "key": "value" }ConfigMapを参照するPodの設定:
apiVersion: v1kind: Podmetadata: name: my-podspec: containers: - name: my-container image: <image-name> volumeMounts: - name: config-volume mountPath: /etc/config volumes: - name: config-volume configMap: name: my-configmapPodを作成する際は、Podの設定内でConfigMapを参照する必要があります。そのConfigMapが存在すればPodはアクセスできますが、存在しない場合は CreateContainerConfigError が発生します。
Secretの欠落
KubernetesのSecretは、クラスタ内で実行されるアプリケーションが使用する機密情報を安全に保管するための仕組みです。
次に、機密情報の保存にSecretを使用するようPodを設定した例を見てみましょう。
apiVersion: v1kind: Secretmetadata: name: my-secrettype: Opaquedata: password: cGFzc3dvcmQ= # Base64 encoded value of 'password'Secretを参照するPodの設定:
apiVersion: v1kind: Podmetadata: name: my-podspec: containers: - name: my-container image: <image-name> env: - name: DATABASE_PASSWORD valueFrom: secretKeyRef: name: my-secret key: password存在しないSecretを使用するようコンテナを設定した場合も、同じエラーが発生します。
したがって、Podを起動して設定内で参照する前に、必ずConfigMapとSecretを作成しておいてください。
CreateContainerConfigErrorのトラブルシューティング
CreateContainerConfigError のトラブルシューティングでは、まず関連するログとイベントを確認し、設定の誤りや不足によるエラーであることを特定します。
以下の手順に沿ってトラブルシューティングを進められます。
- Podとログの確認: kubectl logs コマンドで対象Podのログを確認します。CreateContainerConfigError を示すログメッセージを探します。
~ kubectl get pods NAME READY STATUS RESTARTS AGE my-pod 0/2 CreateContainerConfigError 1 (10s ago) 28s- kubectlイベントの確認: kubectl get events コマンドを実行し、CreateContainerConfigError に関連するイベントを特定します。このエラーに直接言及しているイベントを探します。
~ kubectl get events- Podの詳細な調査: kubectl describe pod pod-name コマンドでPodの設定を調べます。ここで、欠落しているリソースや設定を誤ったリソースを確認できます。
~ kubectl describe pod my-pod Warning Failed 56s (x6 over 1m45s) kubelet Error: configmap "my-configmap" not found- 権限とnamespace設定の確認: すべてのリソースが正しく設定されているのに CreateContainerConfigError が発生する場合は、権限とnamespaceの設定を確認します。リソースがPodからアクセス可能で、同じnamespaceにあることを確認してください。
CreateContainerConfigErrorの修正
CreateContainerConfigErrorを解決するには、以下のベストプラクティスに従ってください。
- 欠落しているConfigMapとSecretの作成: 参照先のConfigMapやSecretが存在しない場合は、適切な kubectl create コマンドで作成します。リソースはPodと同じnamespaceに作成してください。
~ kubectl create configmap my-configmap kubectl create secret generic my-secret権限の適切な設定: リソースの権限が正しく設定され、Podがアクセスできることを確認します。必要に応じて権限を調整してください。
リソース設定の再確認: Podの設定を見直し、ConfigMapとSecretへの参照がすべて正確で、スペルミスがないことを確認します。タイプミスがあると、Podが誤った場所でリソースを探してしまいます。
CreateContainerErrorとは?
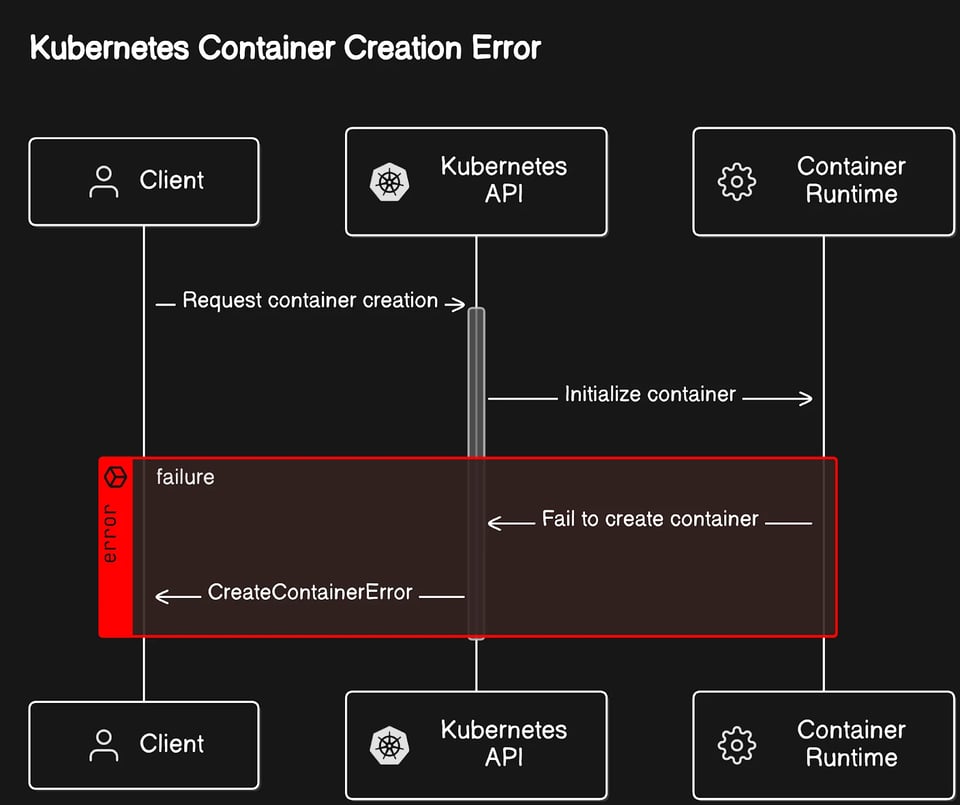
CreateContainerError は、KubernetesがPod内のコンテナ作成に失敗した際に発生するエラーです。コンテナ化プロセスの失敗を示しており、問題がコンテナの作成そのものにあることを意味します。
Kubernetesのコンテナ作成エラーのシーケンス図:クライアントがKubernetes APIにコンテナ作成をリクエストし、Kubernetes APIがコンテナランタイムにコンテナの初期化を依頼します。コンテナランタイムがコンテナ作成に失敗すると、Kubernetes APIはクライアントにCreateContainerErrorを返します。
KubernetesにおけるCreateContainerErrorの主な原因
CreateContainerErrorイベントは、通常、次のような問題によって引き起こされます。
イメージの問題: よくある原因のひとつがコンテナイメージの問題です。無効または存在しないイメージ、デフォルトのエントリーポイントの欠落、アプリケーション設定でエントリーポイントが手動指定されていない、などが該当します。
リソース制約: CPUやメモリなどのリソース不足も CreateContainerError の原因になります。要求されたリソースが利用可能な容量を超えると、コンテナ作成プロセスは失敗します。
不正なボリュームマウント: コンテナのボリュームマウントの設定が誤っていたり、存在しないストレージリソースを参照していたりすると、コンテナ作成プロセスが失敗することがあります。指定されたストレージボリュームやPersistentVolumeClaim(PVC)が存在しない、またはアクセスできない場合に発生します。
コンテナランタイムの問題: コンテナランタイムは、Kubernetesクラスタ内でコンテナの管理と実行を担います。コンテナランタイムに不具合があったり、正常動作に必要なリソースが不足していたりすると、予期しない動作や CreateContainerError のようなエラーにつながることがあります。
CreateContainerErrorのトラブルシューティング
トラブルシューティングの手順はCreateContainerConfigErrorとほぼ同じです。見ていきましょう。
Podのステータスとログの確認: kubectl get pods コマンドで各Podのステータスを表示します。Podが CreateContainerError で失敗している場合、出力のSTATUSフィールドに CreateContainerError が表示されます。
Podの詳細な調査: kubectl describe pod pod-name でPodを調べると、特定のPodに関する詳細情報を確認できます。
kubectlイベントの確認: kubectl get events コマンドを実行し、CreateContainerErrorに関連するイベントを特定します。このエラーに直接言及しているイベントを探します。
Podのマニフェストの確認: Podの設定が正しく構成されているか確認します。設定内でボリュームを参照している場合はPodがそのボリュームにアクセスできることを確認し、さらにコンテナのイメージが有効で、エントリーポイントが適切に定義されていることも確認してください。
CreateContainerErrorの修正
CreateContainerError の修正方法は、問題の原因によって異なります。
エントリーポイントの欠落: 適切なイメージを選択するか、アプリケーション設定でエントリーポイントを手動で定義することで解決できます。
ストレージの問題: 設定したボリュームにPodがアクセスできること、そしてPodの設定がそれらを正しく参照していることを確認してください。
コンテナランタイムの問題: コンテナランタイムが最新であり、基盤となるシステムコンポーネントと互換性があることを確認します。加えて、コンテナランタイムに十分なリソースを割り当て、パフォーマンスを監視することで、ランタイム関連のエラーを防止できます。定期的なメンテナンス、アップデート、トラブルシューティングにより、コンテナランタイムの問題を解決し、Kubernetesでのコンテナ運用を安定させることができます。
Kubernetesにおける CreateContainerConfigError と CreateContainerError への対処は容易ではありませんが、その原因を理解し、効果的なトラブルシューティング方法を身につけることで、コンテナの管理とデプロイのプロセスを大きく改善できます。ここで紹介した手順とベストプラクティスに従えば、これらのエラーを抑え、より安定した効率的なKubernetes環境を実現できます。
PerfectScale by DoiT でKubernetesエラーのトラブルシューティングを10倍高速化
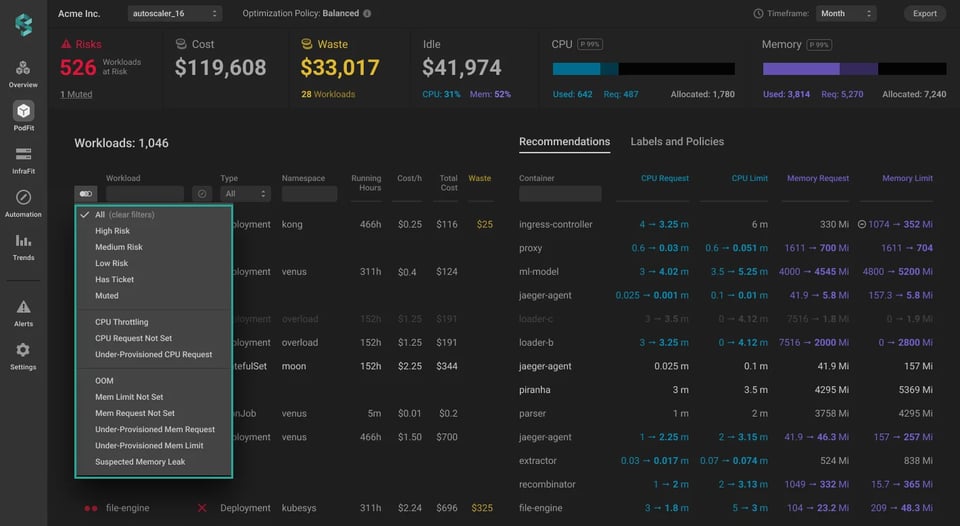
KubernetesガバナンスプラットフォームであるPerfectScaleは、workloadsの挙動を継続的に監視し、クラッシュループにつながりやすいOOMイベントやCPUスロットリングといった不安定化の兆候を検出します。
最大30種類のレジリエンスリスクを特定
PerfectScaleは、Kubernetes専用に設計された最大30種類のK8sアラートを追跡します。Podの障害やリソース枯渇など幅広い潜在的問題をカバーしており、Kubernetesの深い専門知識は必要ありません。
アラート疲れのないリアルタイム通知
PerfectScaleでは、クラスタのアラートを簡単に設定し、Alert Profilesで効率的に管理できます。お使いの環境に関連するアラートだけを手軽に監視し、通知を受け取れます。
より迅速な情報共有には、SlackまたはMS Teamsの連携プロファイルを活用し、アラートの発生時に通知を受け取りましょう。
KubernetesのCreateContainerConfigErrorを解消する、すぐに実行できる推奨事項
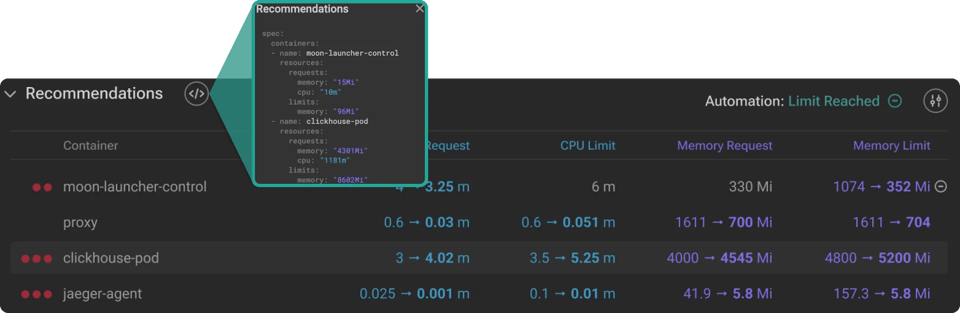
PerfectScaleは、実際の使用データとレジリエンスを考慮したポリシーに基づき、コンテナレベルでworkloadsをライトサイジングするための的確な推奨事項を提供し、workloadsが必要とするリソースを過不足なく確保します。手動で適用しても、自律的に即時反映させても、これらの推奨事項はworkloadsの安定性を回復し、繰り返される再起動を解消し、同様の障害の再発防止に役立ちます。
推奨事項を適用するには、.yamlをコピーしてクラスタにデプロイするだけです。
Paramount PicturesやCreditasなど、すでにPerfectScaleでKubernetes環境を最適化している業界リーダーに続きましょう。今すぐサインアップするか、テクニカルエキスパートによるデモを予約してください!
よくある質問
CreateContainerConfigErrorとCreateContainerErrorの違いは何ですか?
CreateContainerConfigError はより早い段階で発生します。参照先のConfigMapやSecretが存在しないなどの理由で、Kubernetesがコンテナの設定を組み立てられない状態です。CreateContainerError は設定の準備が完了した後、コンテナランタイム自体がコンテナの作成に失敗した場合に発生します(不正なイメージ、リソース制限、誤ったボリュームマウント、またはランタイムの問題)。
なぜこれらのエラーにはアプリケーションログがないのですか?
どちらのエラーもコンテナが実際に起動する前に発生するため、コンテナ内のアプリケーションは一度も実行されず、ログも生成されません。代わりに kubectl describe pod と kubectl get events を使う必要があります。
ConfigMapやSecretの欠落によるCreateContainerConfigErrorはどう修正すればよいですか?
欠落しているリソースをPodと同じnamespaceに作成します。たとえば kubectl create configmap my-configmap や kubectl create secret generic my-secret を実行し、その後Podのspecが正しい名前とnamespaceを参照していることを再確認してください。
CreateContainerErrorの主な原因は何ですか? 最も多いのは、無効または存在しないコンテナイメージ、エントリーポイントの未定義、Podのリソース要求を満たすCPU/メモリの不足、誤って設定されたボリュームマウント、またはコンテナランタイム自体(containerd、Docker)の問題です。
いずれかのエラーを見つけたら、最初に実行すべきコマンドは何ですか?
まず kubectl get pods でSTATUS列のエラーを確認し、次に kubectl describe pod <pod-name> で具体的なイベントメッセージ(例:"configmap not found")を確認し、さらに kubectl get events で追加のコンテキストを確認します。
PerfectScaleはこれらのエラーの防止に役立ちますか? はい。PerfectScaleはworkloadsの挙動を監視して不安定化の兆候(OOMイベントやCPUスロットリングなど)を検出し、コンテナレベルでのライトサイジングの推奨事項を提供することで、リソース関連の設定エラーやランタイム障害を再発前に発見・防止することを目指しています。